Hacktivismo
La historia del pequeño hacktivista

Últimamente hemos estado hablando en mi canal de Youtube bastante de hacktivismo, haciéndonos eco de las entrevista que el bueno de Rafa L. realizó a grupos ProRusos como NoName057(16), Z Pentest Alliance o User_Sec.
¿Pero es todo el hacktivismo igual?
Acompañádme a ver esta breve pero interesante historia.
Resulto que un día el pequeño hacktivista estaba revisando su correo y encontró un correo interesante…
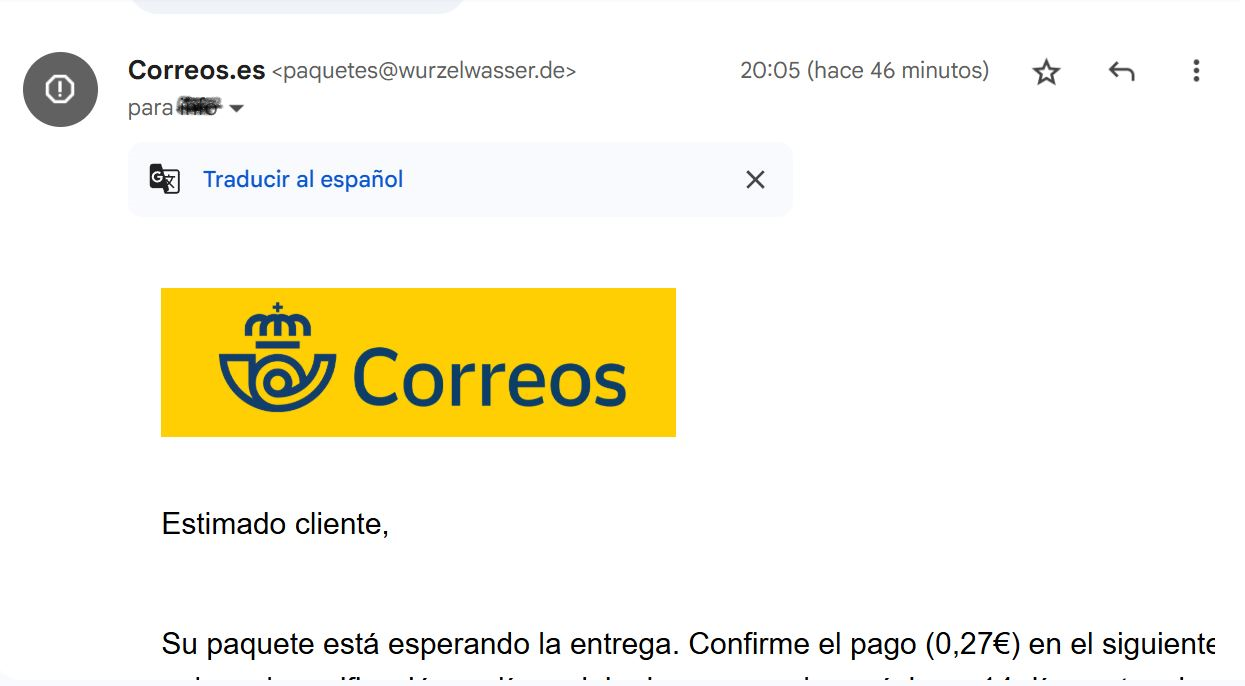
Correo sospechoso
Era claramente un phishing, está claro que Correos no iba a enviar un mail desde un dominio de Alemania que nada tiene que ver con ellos.
Me comenta que siguió el enlace del correo por pura curiosidad y se encontró, efectivamente, con una página para robar las tarjetas de créditos de los pobres incautos que picarán en esta estafa.
Estafas, lamentablemente, mas comunes cada día que pasa.
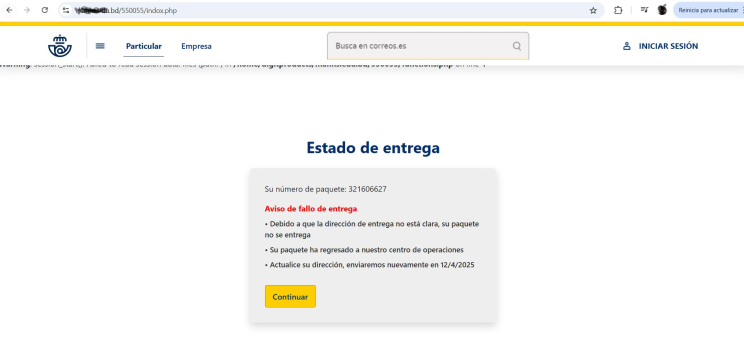
Típica web de phishing…
Me comenta también que era una web en un país asiático lejano, y que tenía toda la pinta que los ciberdelincuentes habrían explotado alguna vulnerabilidad de un Wordpress que había en la raíz principal.
Fruto de la sana curiosidad optó por hacer un pequeño reconocimiento de la web hackeada…
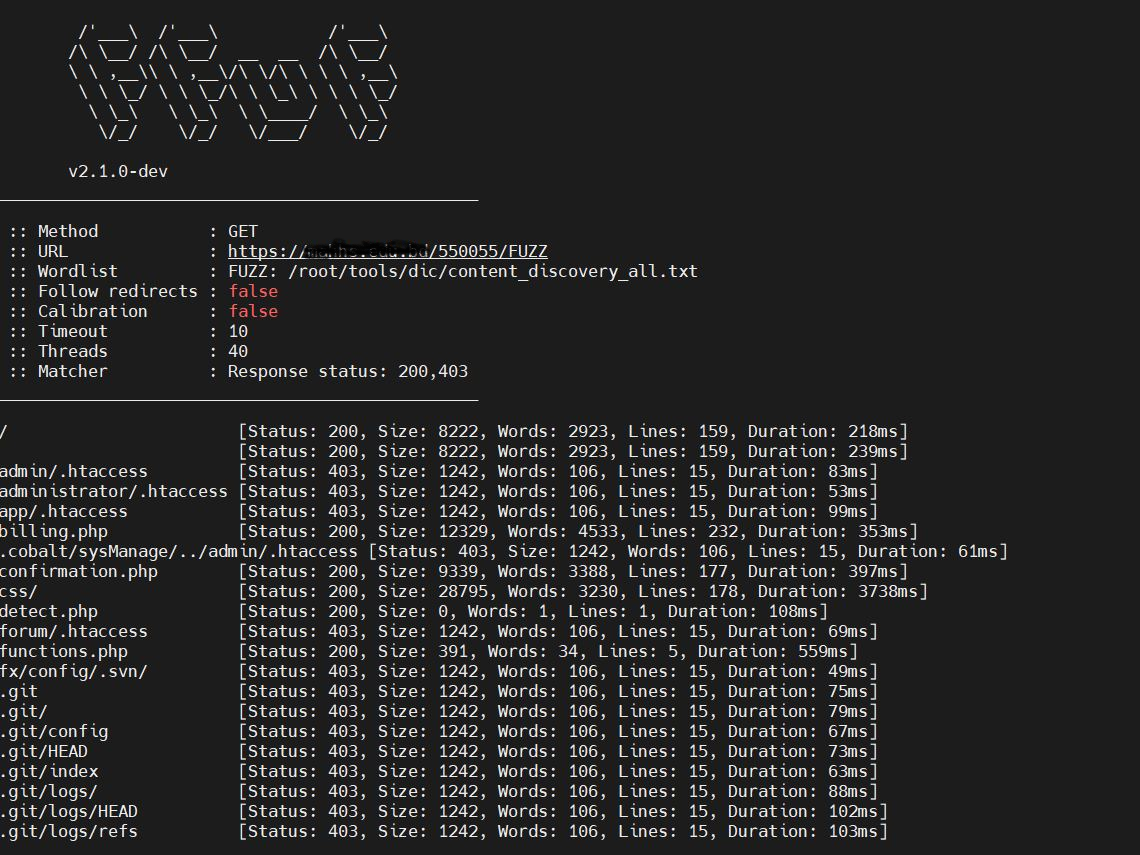
Pequeño recon animal…
Y sigue diciéndome este pequeño hacktivista que visitando lo que le daba 200 OK, se encontró lo siguiente…
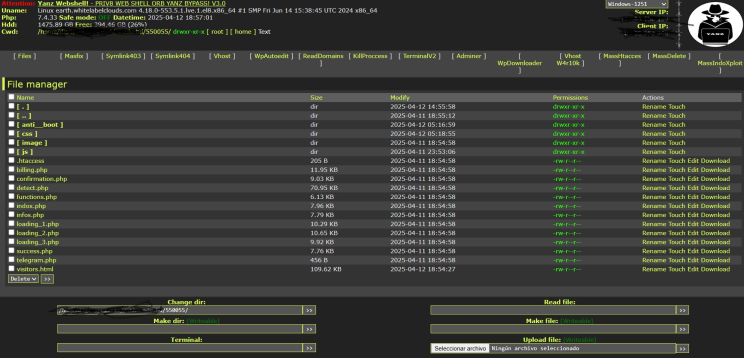
Webshell del Ciberdelincuente
Había encontrado la webshell del atacante, desde ahí veía toda la web de estafa que había montado… Se ve que incluso los malos tienen fallos de seguridad…
Personalmente, me da que el delincuente en este caso le daba un poco igual todo, debe estar harto de plantar cosas así a lo largo del mundo…
¿Y que se le ocurrió a nuesto buen Pequeño Hacktivista?
Cambió el nombre del index.php por indox.php, de esta manera quien picase en el phishing no iría a una web dónde le pedían los datos, si no a una en dónde se mostraban todos los archivos.
Me dice que no borró nada, por que tenía miedo de si en algún momento después de un forense le dijesen que era culpable de algún borrado del servidor y le pidiesen rendir cuentas…
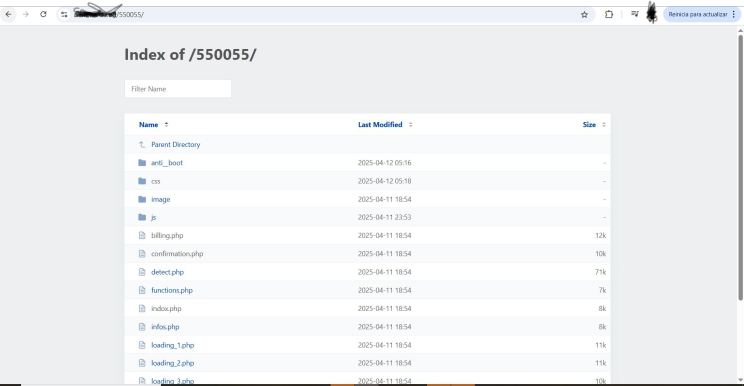
Listado de archivos…
Guardo en lo que puedo el anonimato en las capturas, por que aunque nos parezca una buena acción la de nuestro pequeño hacktivista, no se puede hacer.
Nos guste o no, el atacar de vuelta, el ojo por ojo, no es una alternativa legal.
Hoy en día, hay hacktivistas que se dedican a lo de nuestro protagonista de la historia del día, pero también gente que se dedica a buscar desaparecidos a través de OSINT, a localizar pederastas y denunciarlos a las Fuerzas y Cuerpos de Seguridad del Estado, mil formas distintas de ayudar con tus conocimientos de forma legal a la sociedad.
Y hoy aprovecho para visibilizar a todas estas personas que luchan por un mundo mejor.
¿Y tú, que opinas de este tipo de acciones?
Publicado originalmente en LinkedIn el 13/04/2025.
Temas